
So funktioniert die EUDI-Wallet
Teil 1: Nachweise in der EUDI-Wallet
Worum es geht: Die European Digital Identity Wallet, kurz EUDI-Wallet, bringt den Ausweis und andere Nachweise auf das Smartphone – Führerschein, Ausbildungszeugnisse, Versicherungsnachweise. Im Folgenden erläutern wir die Grundprinzipien digitaler Nachweise und die wichtigsten Datenschutz- und Sicherheitsfunktionen.
Wie funktioniert eigentlich digitales Vertrauen?
Der Führerschein im Geldbeutel ist ein gutes analoges Modell für das, was in der EUDI-Wallet-Welt passiert: Die Fahrerlaubnisbehörde stellt den Führerschein aus, die Fahrerin trägt ihn in ihrer Brieftasche, die Polizei prüft ihn bei einer Kontrolle.
Digitale Nachweise übernehmen dieses Vertrauensdreieck: Aussteller, im Kontext der EUDI Wallet auch Issuer genannt, stellen digitale Nachweise in die Wallet-App einer Nutzer:in aus. Diese:r kann die Nachweise dann Personen oder Organisationen, unter dem Begriff Relying Parties zusammengefasst, selbstbestimmt vorzeigen. Genau wie bei den bereits bestehenden Nachweisprüfungen im analogen Raum entscheidet auch hier die Relying Party, welchen Nachweisen und welchen Ausstellern sie vertraut.
Vertrauen muss die Relying Party dabei nicht der Person entgegenbringen, sondern dem Nachweis. Bei einem Mitgliedsausweis als Plastikkarte wird geprüft, ob diese dem bekannten Schema folgt, die richtigen Daten enthält und keine Anzeichen einer Fälschung aufweist. Bei Online-Verfahren kann ein kryptografisches Verfahren diese Rolle übernehmen – oft sogar sicherer als die Sichtprüfung bei physischen Dokumenten. Es werden also nicht einfach PDF-Dokumente in die Wallet geladen, sondern es handelt sich um kryptorafisch abgesicherte Dokumente in speziell dafür entwickelten Datenformaten.
Der Aussteller kann zusätzlich einen Nachweis an das Gerät der nutzenden Person knüpfen, um Identitätsbetrug und Weiterverwendung durch Dritte zu verhindern; die legitime Wallet weist sich anschließend aus, indem sie den Besitz des zugehörigen Geräts per Schlüsselnachweis beweist – mehr dazu in Teil 2.
Wie in der Welt der Plastikkarten kann ein einmal ausgestellter digitaler Nachweis beliebig oft vorgezeigt werden – vor Ort, z.B. bei einer Ticketkontrolle, aber auch digital, z.B. beim Eröffnen eines neuen Bankkontos.
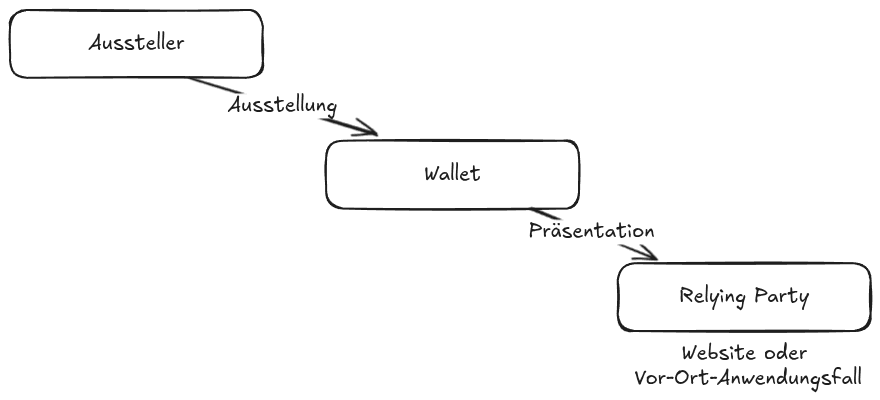
Abbildung 1 · Ablauf Ausstellung und Präsentation
Ein wichtiger Vorteil des Wallet-Ansatzes sticht direkt hervor: Daten der Nutzer:innen werden nicht gebündelt an einer Stelle, sondern dezentral auf ihren eigenen Endgeräten gespeichert. Dabei werden die Daten durch die Wallet-App und die Sicherheitsfunktionen ihres Smartphones geschützt. Damit entstehen keine neuen zentralen Datenspeicher, die in falsche Hände gelangen könnten. Ohne Freigabe durch die Nutzenden können keine Daten geteilt werden. Außerdem ist die Nutzung der Wallet-App und der Nachweise nicht durch zentrale Stellen nachverfolgbar – weder für den Aussteller noch für den Hersteller der Wallet-App.
Im Folgenden werden die wichtigsten Grundlagen zur EUDI-Wallet erläutert. Die weiteren Teile adressieren dann die besonderen Vorteile und die Herausforderungen bei digitalen Nachweisen:
- der Schutz gegen Kopieren und Wiederverwendung
- die selektive Datenfreigabe
- die Unverknüpfbarkeit von Transaktionen
- die Besonderheiten bei der Speicherung des digitalen Ausweises
- die Sicherheit der Wallet-Anwendung
- die weiteren Sicherheitsmaßnahmen
- und der "authentifizierte Kanal"
Europaweit nutzbare digitale Nachweise
Wie der Name schon verrät, ist die EUDI-Wallet ein EU-Projekt: Alle Mitgliedstaaten sind verpflichtet, ihren Bürger:innen Wallets und digitale Identitäten bereitzustellen; Bürger:innen dürfen selbst entscheiden, ob sie diese nutzen möchten.
Je nach Land können die Umsetzungen auf existierenden nationalen Identitätssystemen basieren oder Neuentwicklungen sein – aber am Ende müssen sie europaweit interoperabel sein, also nach den gleichen rechtlichen Grundsätzen und technischen Standards funktionieren.
Das heißt in der Praxis, dass man seinen deutschen Führerschein auch beim Mietwagenverleiher in Spanien verwenden kann oder sein Alter bei einer Onlinebestellung im EU-Ausland nachweisen kann.
Zwei Sorten von Nachweisen: PID und EAA
Nicht alle Nachweise sind gleich. Das EUDI-Ökosystem kennt zwei Grundtypen, die sich vor allem inhaltlich unterscheiden.
Der digitale Ausweis, im EUDI-Kontext auch Personenidentifizierungsdaten (PID) genannt, ist der Identitätskern: Name, Geburtsdatum und die weiteren Angaben, die eine Person eindeutig bestimmen. Sie beantworten die Frage Wer bist du? und stammen ausschließlich vom Staat. In Deutschland werden sie beim Einrichten der Wallet aus der Online-Ausweisfunktion des Personalausweises oder des elektronischen Aufenthaltstitels abgeleitet. Der digitale Ausweis ist besonders geschützt durch eine eigene PIN und Schlüsselspeicherung in einem Hardware-Sicherheitsmodul - mehr dazu in Teil 5.
Alle anderen Nachweise sind sogenannte elektronische Attributsbescheinigungen, kurz EAA. Sie beantworten die Frage Was gilt für dich?: Führerschein, Hochschulzeugnis, Mitarbeiterausweis, Versicherungsnachweis, Schwerbehindertenausweis, Vereinsmitgliedschaft, Kundenkarte. Ausstellen kann sie jede registrierte Stelle, öffentlich oder privat.
Während der PID-Aussteller im Rahmen des deutschen EUDI-Wallet-Projekts entwickelt wird, ist das System der EAAs vollständig offen gestaltet: Jede öffentliche oder private Stelle kann Aussteller für ihre jeweiligen Nachweise werden. Weder die Art der Nachweise, noch ihre Inhalte oder Anwendungszwecke sind vordefiniert.
Aber: Ein digitaler Nachweis ist nur so glaubwürdig wie die Stelle, die ihn ausstellt. Ein Zeugnis der Hochschule ist üblicherweise sehr vertrauenswürdig, eine Mitgliedsbescheinigung eines unbekannten Vereins vielleicht weniger. Es liegt immer an der prüfenden Relying Party, zu entscheiden, ob sie dem Aussteller vertraut – genau wie bei Papierdokumenten.
Beide Nachweistypen greifen im Alltag oft ineinander. Wer sich ein EAA ausstellen lassen will, muss dem Aussteller meist zuerst sagen, wer er ist – und legt dazu oft seinen digitalen Ausweis vor. Grundsätzlich werden EAAs aber auch unabhängig von der PID-Funktionalität nutzbar sein.
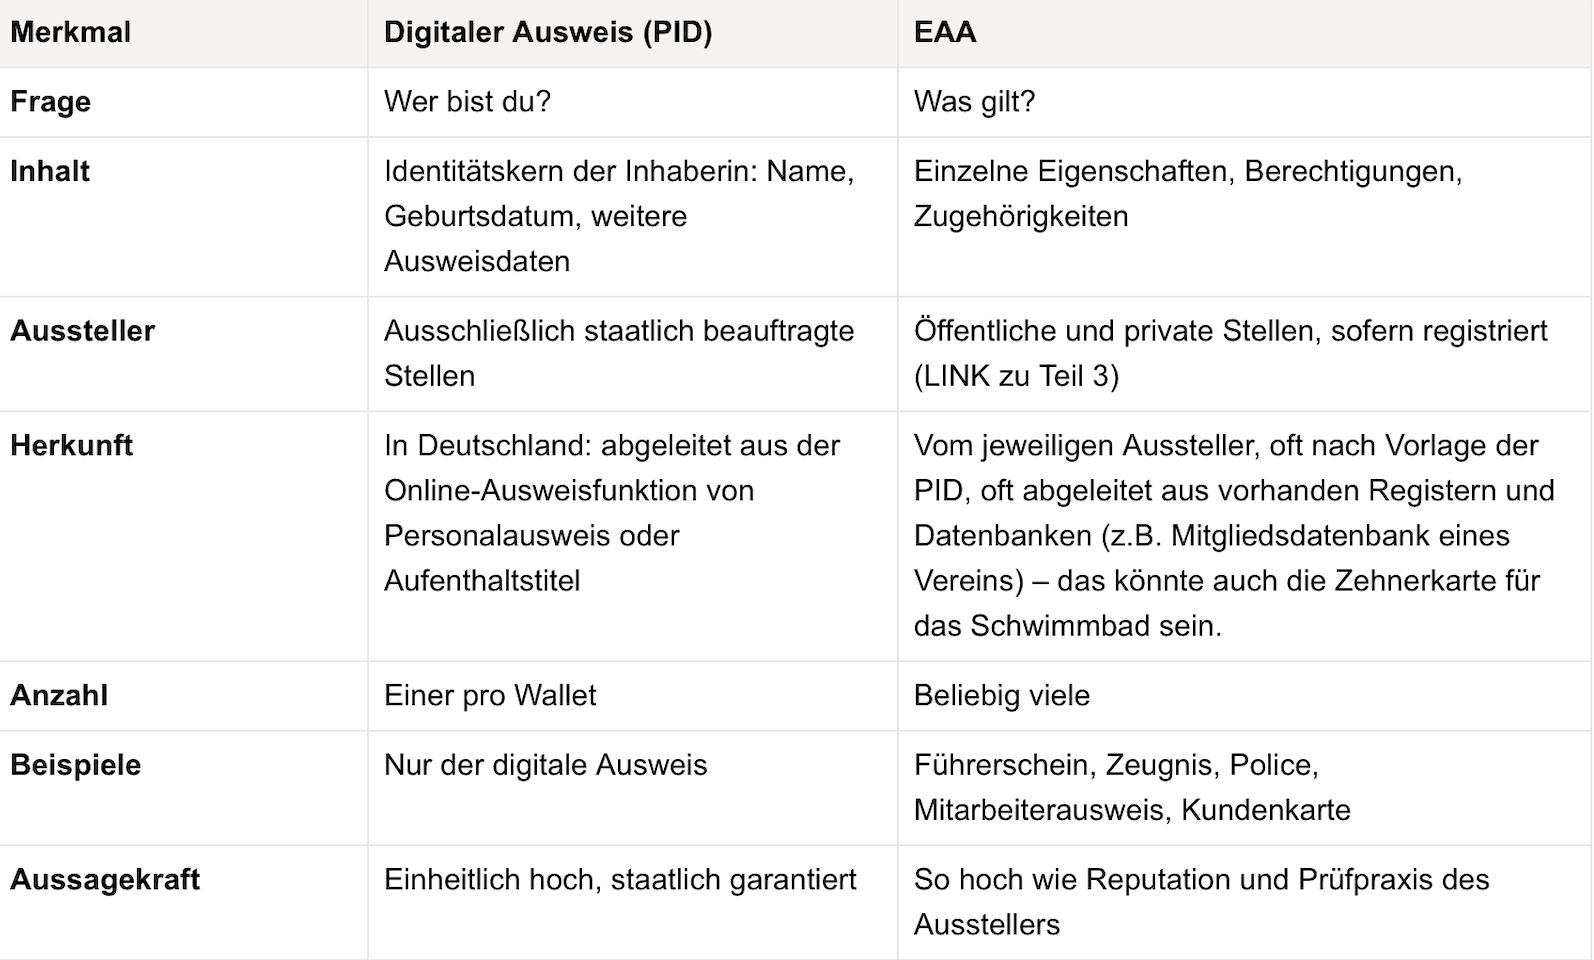
Abbildung 2 · Vergleich Digitaler Ausweis und EAA
Weiterführende Links: Das sogenannte PID-Rulebook beschreibt welche Personendaten in der deutschen PID enthalten sind. Im Architekturkonzept des deutschen EUDI-Ökosystems findet sich eine detaillierte Erklärung des Aufbaus von EAAs.
Wo kommen die Daten her, wo werden sie gespeichert?
Die Ausstellung von Nachweisen liegt grundsätzlich in der Verantwortung des jeweiligen Ausstellers. Die Ausstellung kann zum Beispiel aus dem Kundenbereich einer Versicherung oder für bestimmte Nachweise sogar direkt aus der Wallet-App heraus gestartet werden.
Am Anfang einer Ausstellung steht in der Regel eine Identifizierung gegenüber der ausstellenden Stelle. Die Hochschule muss wissen, wem sie das Zeugnis ausstellt; die Versicherung, wem sie die Police zuschreibt. Wie streng das geschieht, hängt vom Nachweis ab – von der Anmeldung im Kundenkonto bis zur behördlichen Ausweisprüfung sind hier viele Möglichkeiten denkbar.
Danach schnürt der Aussteller ein Datenpaket: die Angaben selbst, technische Rahmendaten wie Gültigkeitsdauer und Ausstellungszeitpunkt, und eine digitale Signatur, die die Fälschungssicherheit und Authentizität des Dokuments sicherstellt. Auch wird in der Regel noch ein Kopierschutz (mehr dazu in Teil 2) integriert. Dieses Paket geht in die Wallet und bleibt dort – verschlüsselt im Speicher des Smartphones.
Es entsteht somit keine zentrale Datenbank mit den Nachweisen aller Menschen. Der Anbieter der Wallet-App bekommt keine Kopie der Inhalte. Die Nachweise liegen nicht in einer Cloud, aus der sie ausgelesen werden könnten. Die Wallet ersetzt ebenso nicht vorhandene Datenbanken und Register; die Nachweise stellen üblicherweise nur einen aktuellen Auszug dar.
Im Falle des digitalen Ausweises ist der deutsche Staat (bzw. eine von ihm beauftragte Stelle) der offizielle Aussteller. Dazu wird mit der eID-Funktionalität des elektronischen Personalausweises bzw. Aufenthaltstitels die Identität nachgewiesen. Bei der Ausstellung werden außerdem Maßnahmen zur Sicherstellung der Unverknüpfbarkeit (mehr dazu in Teil 4) getroffen.
Prüfung der Nachweise – ohne "Phone Home"
Eine Relying Party prüft einen präsentierten Nachweis in vier Schritten:
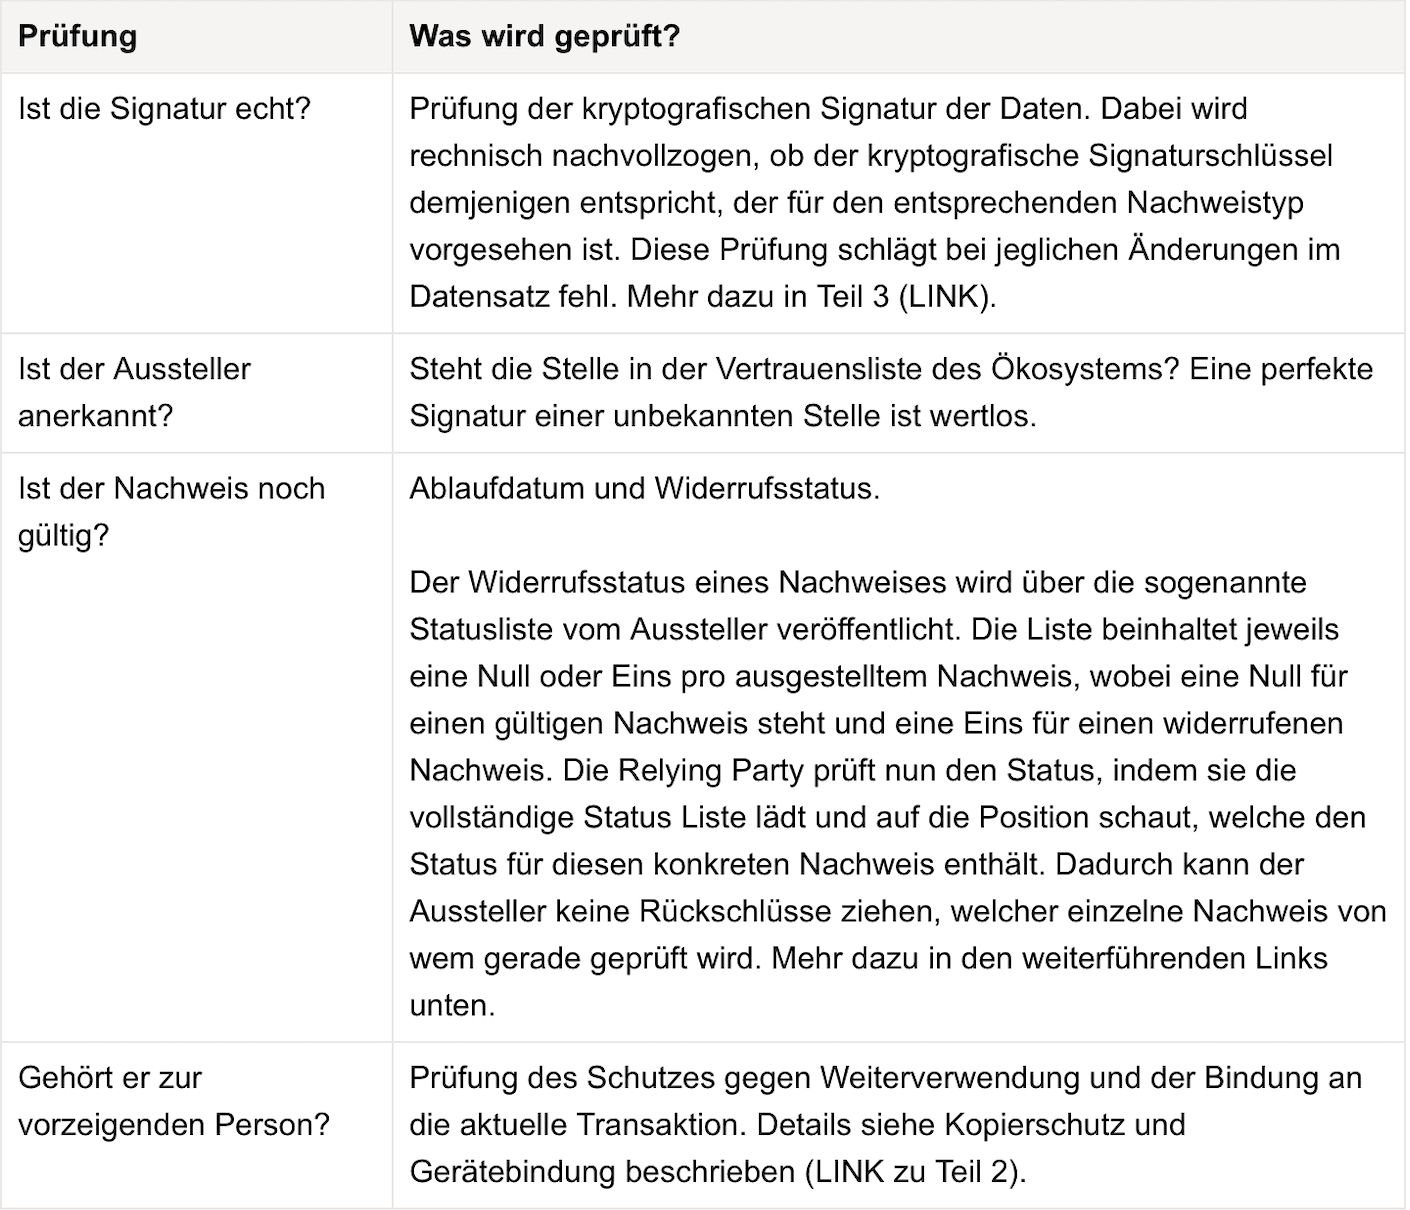
Abbildung 3 · Übersicht Signaturprüfung
Die Prüfung der Präsentation findet also so statt, dass die Relying Party die Echtheit des Nachweises und dessen Inhalt überprüfen kann, ohne beim Aussteller die Echtheit und Aktualität der Daten direkt erfragen zu müssen. Dem Aussteller bleibt dadurch verborgen, wann und gegenüber wem seine Nachweise verwendet werden - und damit auch, mit wem die nutzende Person interagiert.
Hier trifft die Analogie zur analogen Brieftasche ebenfalls gut zu: Die Bundesdruckerei stellt den Personalausweis oder Führerschein aus, weiß aber nicht, wo und wann die Bürgerin diese benutzt.
Weiterführende Links: Der technische Standard hinter den Statuslisten: https://www.ietf.org/archive/id/draft-ietf-oauth-status-list-21.html - eine Diskussion zu Datenschutz beim Abruf der Daten findet sich in Section 12.
Wer kann teilnehmen?
Grundsätzlich kann jede Firma und Organisation sowohl Aussteller als auch Relying Party werden. Voraussetzung ist eine Registrierung im Land, in dem die jeweilige Organisation ansässig ist. Den Rahmen für das Abrufen und Verarbeiten von Daten legt die DSGVO fest – näheres dazu im Artikel zu selektiver Offenlegung (LINK zu Teil 3).
Die Hürden für die Registrierung sind bewusst niedrig gehalten. Für deutsche Firmen und Organisationen wird der Prozess kostenlos und einfach sein.
Exkurs: Wieso signierte Daten und kein "authentifizierter Kanal"?
Eine Alternative zu signierten Nachweisen, die gelegentlich diskutiert wird, ist der sogenannte authentifizierte Kanal. Mehr dazu in Teil 8.
Teil 2: Kopierschutz und Gerätebindung
Worum es geht: Heute werden oft Bilder und Kopien von Personalausweisen geteilt und aufbewahrt. Auch wenn das rechtlich nicht vorgesehen ist – es ist gelebter Alltag. Dem neuen Vermieter wird selbstverständlich ein Foto des Personalausweises per WhatsApp geschickt. Der Autovermieter fertigt eine Kopie des Personalausweises an. Das Problem dabei ist, dass diese Bilder in falsche Hände gelangen können oder vom Empfänger für andere Zwecke weiterverwendet werden können. Verbraucherschützer warnen vor Betrugsmaschen mit Identifizierung via WhatsApp und hochgeladenen Personalausweisfotos.
Doch wie hilft die Wallet hier? Ein digitaler Nachweis ist eine Datei. Dateien lassen sich kopieren und eine Kopie ist vom Original nicht zu unterscheiden. Warum kann ein Dienst, dem ich einmal meinen Altersnachweis mit der Wallet vorgezeigt habe, diesen nicht bei anderen Diensten missbrauchen? Was passiert bei einem Datenleck?
Bindung an das Gerät – Warum eine Kopie des Nachweises nichts nützt
Der Nachweis steht nicht für sich alleine. Schon bei der Ausstellung eines Nachweises erzeugt die Wallet-App ein kryptographisches Schlüsselpaar, bestehend aus einem privaten Signaturschlüssel und einem öffentlichen Prüfschlüssel. Der private Teil verbleibt geheim im Sicherheitsbaustein des Smartphones und lässt sich von dort nicht auslesen; er kann aber verwendet werden, um Daten fälschungssicher zu unterschreiben. Der öffentliche Prüfschlüssel wandert in den Nachweis hinein und wird dort seinerseits vom Aussteller unterschrieben.
Mit dem geheimen Signaturschlüssel kann die Wallet jetzt beweisen, dass sie einen Nachweis präsentiert, wer der vorgesehene Empfänger ist und im Rahmen welcher Transaktion das stattfindet.
Dieser Beweis funktioniert wie folgt: Bei jeder Aufforderung zu einer Nachweis-Präsentation schickt die Relying Party zwei Dinge mit an die Wallet, eine frische Zufallszahl, die es so noch nie gab, und eine Kennung der Relying Party. Die Wallet unterschreibt beides mit dem geheimen Signaturschlüssel aus dem Sicherheitsbaustein. Die Relying Party prüft dann, neben der Gültigkeit des Nachweises selbst, ob die Unterschrift der Wallet die Zufallszahl und die Kennung der Relying Party bestätigt.
Dieses Verfahren wird als Beweis für die Schlüsselbindung, im Englischen Key Binding Proof, bezeichnet.
Damit ist der Nachweis an das konkrete Schlüsselpaar gebunden und damit auch an das Gerät und die Wallet, an die der Nachweis zuerst ausgestellt wurde.
Angreifer, die Nachweise abfangen oder aus Datenbanken auslesen, möglicherweise sogar zusammen mit einem Beweis für die Schlüsselbindung, können diese bei keiner anderen Relying Party und in keiner neuen Transaktion mit derselben Relying Party missbrauchen, sofern die Schlüsselbindung korrekt geprüft wird.
Ein Beispiel
Alex weist beim Weinversand nach, volljährig zu sein. Ein Mitarbeiter des Weinhandels schneidet die Übertragung mit und spielt sie eine Stunde später bei einem anderen Shop ein – in der Hoffnung, damit als Alex durchzugehen.
Es funktioniert nicht. Der zweite Shop hat eine eigene Zufallszahl vergeben und erwartet einen Beleg, der auf ihn ausgestellt ist. Der Mitschnitt passt zu einer anderen Zahl und einem anderen Empfänger. Die Prüfung schlägt fehl.
Sicherer Kopierschutz
Diese Schlüssel- bzw. Gerätebindung erklärt auch, warum sich Nachweise nicht zwischen Geräten kopieren lassen: Ohne den privaten Schlüssel, der das alte Gerät nie verlassen hat, ist die Kopie unbrauchbar. Eine direkte Übertragbarkeit in Form einer einfachen Kopie von Nachweisen auf ein neues Gerät wäre zwar durchaus komfortabel, ließe sich aber nicht mit den Sicherheitsanforderungen vereinbaren. Die Entscheidung fiel deshalb bewusst zugunsten der Sicherheit.
Damit die Schlüssel nicht zur Nachverfolgung einzelner Nutzer:innen verwendet werden können, wird zusätzlich Batch-Ausstellung (mehr dazu in Teil 4) verwendet.
Viele Namen für das gleiche Konzept
Dieses Konzept ist unter verschiedenen, teils synonymen und teils nur verwandten Begriffen bekannt. Die kryptografische Schlüsselbindung liegt, wie oben beschrieben, dem Schutz zugrunde. Dadurch, dass die Schlüssel nicht exportierbar im Sicherheitsmodul gespeichert werden, entsteht eine Gerätebindung. Gelegentlich wird auch von einer Bindung an den Besitzer gesprochen (Holder Binding), aber der Begriff des "Besitzers" ist oft unscharf, denn er kann technisch, rechtlich, und praktisch unterschiedlich interpretiert werden.
Besonderheit beim digitalen Ausweis
Bei dem digitalen Ausweis (PID) gibt es eine Besonderheit: Um das erforderliche Sicherheitsniveau zu erreichen, wird ein serverbasiertes Sicherheitsmodul statt dem Smartphone-Sicherheitsmodul verwendet. Details dazu in diesem Artikel - mehr dazu in Teil 5.
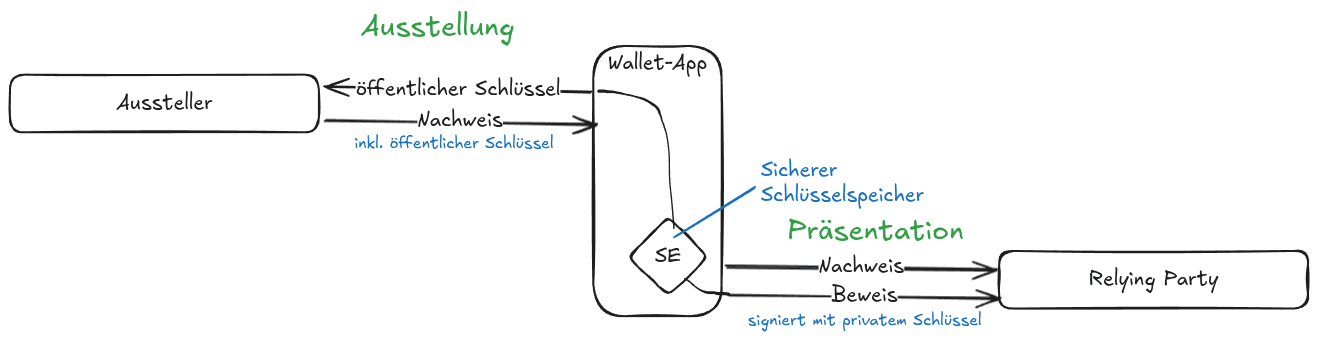
Abbildung 2 · Sicherer Schlüsselspeicher im Smartphone
Weiterführende Links Ein Ende-zu-Ende-Beispiel für die Ausstellung eines Nachweises mit Schlüsselbindung (Key Binding) wird im Standard SD-JWT gezeigt: https://www.rfc-editor.org/rfc/rfc9901.html#name-example-sd-jwt
Attribut-gebundene Nachweise
Neben der oben beschriebenen Schlüsselbindung können Aussteller auch andere Methoden verwenden, um Missbrauch von Nachweisen auszuschließen. So kann ein Universitätsabschluss beispielsweise auch Name, Geburtsdatum und Geburtsort der Person enthalten, der er ausgestellt wurde. Bei einer Präsentation kann die Relying Party dann neben dem Abschluss noch den digitalen Ausweis anfordern, um abzugleichen, dass es sich um die gleiche Person handelt. Hier spricht man von sogenannten attribut-gebundenen Nachweisen (im Englisch: claims-based binding). Attribut-gebundene Nachweise werden meistens zusammen mit mindestens einem schlüsselgebundenen Nachweis präsentiert.
Teil 3: Offenlegung
Worum es geht: Einen vollumfänglichen Datensatz vorlegen, das ist Alltag bei Nachweisen aus Papier und Plastik: Ein Dokument lässt sich nicht zur Hälfte vorzeigen. Wer eine Information braucht, bekommt alle.
Wer am Eingang zum Club sein Alter nachweisen muss, legt heute eine Karte vor, auf der Geburtsort, Anschrift und Ausweisnummer gleich mit drauf stehen. Das ist im analogen Raum Alltag, kann aber durchaus ein Problem darstellen, wenn diese Daten missbraucht werden. Wenn die Informationen digital vorliegen, lassen sie sich noch leichter kopieren und für andere Zwecke missbrauchen. Am besten ist es daher nur jene Informationen preiszugegeben, die wirklich für den Anwendungsfall benötigt werden.
Digitale Nachweise können so gebaut werden, dass ein einzelnes Feld herausgelöst und für sich allein überprüfbar bleibt. Genau das meint Selective Disclosure, auf Deutsch selektive Offenlegung. Es ist eine der Kernanforderungen an die EUDI-Wallet.
Unterschrieben werden Fingerabdrücke, nicht der Klartext
Ein digitaler Nachweis ist eine Sammlung einzelner Felder – Vorname, Geburtsdatum, Führerscheinklasse – zusammen mit der Signatur der ausstellenden Stelle. Bei normalen digitalen Signaturen werden dabei alle Felder und ihre Werte zusammen signiert – das Vorzeigen einzelner Datenfelder ist bei herkömmlichen Signaturen, wie bei Papierdokumenten, nicht vorgesehen.
Um selektive Offenlegung zu ermöglichen, ohne, dass die Signatur ungültig wird, muss vom Aussteller ein besonderes Verfahren angewendet werden:
Für jedes einzelne Feld wird ein kryptografischer Fingerabdruck (Hash) berechnet: eine kurze Zeichenfolge, die sich aus dem Wert ableitet und diesen praktisch eindeutig repräsentiert, die sich aber nicht in den Wert zurückrechnen lässt.
Damit niemand einfach naheliegende Werte durchprobiert – Geburtsdaten gibt es schließlich nur endlich viele –, wird jedem Feld vorher ein Zufallswert beigemischt (Salt).
Die ausstellende Stelle unterschreibt nicht die Klartextdaten, sondern die Liste der Fingerabdrücke.
Die Wallet erhält vom Aussteller also ein signiertes Dokument, das die Liste der Fingerabdrücke aller Datenfelder enthält, sowie zu jedem Datenfeld den entsprechenden Klartext und den beigemischten Zufallswert.
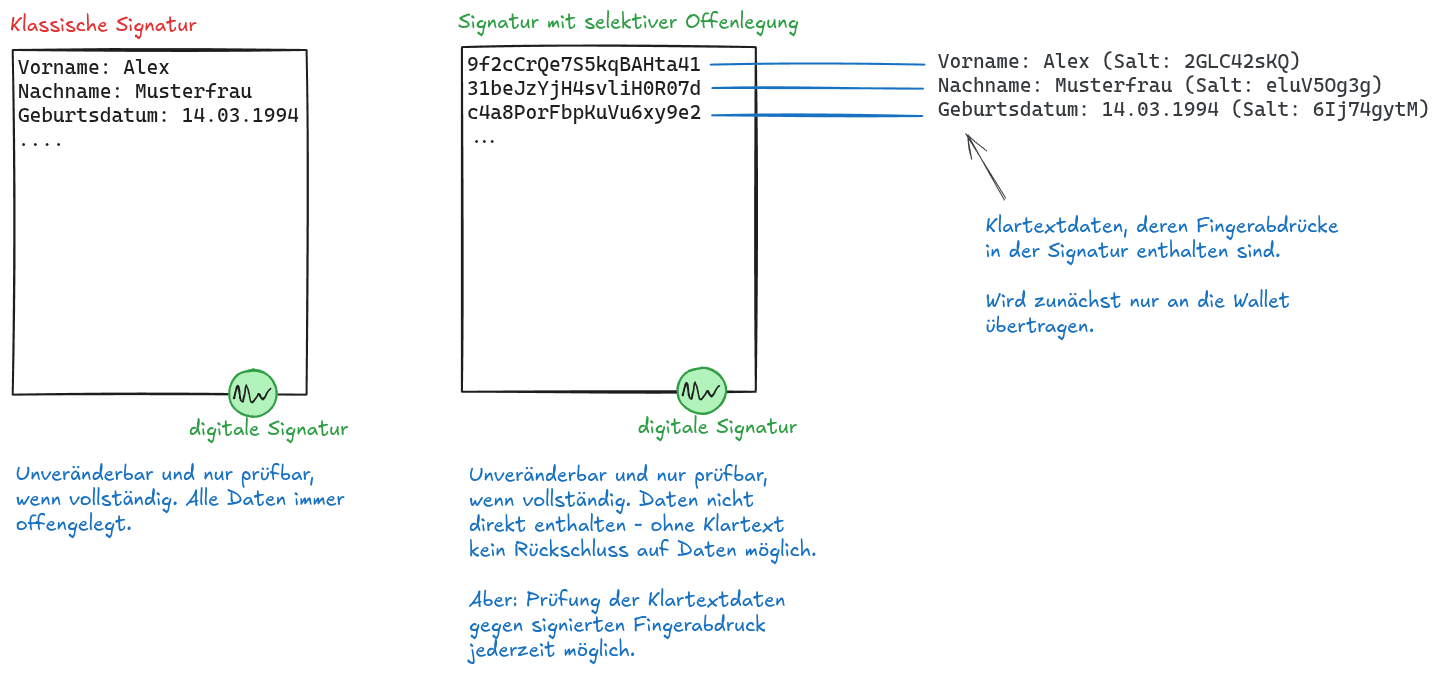
Abbildung 1 · Klassische Signatur vs. Signatur mit selektiver Offenlegung
Beim Präsentieren des Nachweises legt die Wallet nur zu den freigegebenen Feldern den Klartext und den passenden Zufallswert bei. Der Diensteanbieter, der die Daten empfängt (Relying Party) rechnet für jedes Datenfeld nach, ob beides zum unterschriebenen Fingerabdruck passt und prüft die Signatur.
Ergebnis: Der Datensatz wurde der empfangenden Stelle nur teilweise offengelegt – und bleibt trotzdem beweisbar echt. Zu den nicht übermittelten Feldern bleibt nichts als eine Zeichenfolge ohne Aussagekraft.
[info] Mit eingestreuten Attrappen lässt sich sogar verschleiern, wie viele Felder ein Nachweis überhaupt enthält.
In der EUDI-Wallet kommen dafür zwei Datenformate zum Einsatz: SD-JWT VC, seit 2025 als RFC 9901 (https://www.rfc-editor.org/rfc/rfc9901.html) standardisiert, und das aus dem Umfeld des digitalen Führerscheins stammende mdoc nach ISO/IEC 18013-5. Beide erfüllen den gleichen Zweck, kodieren die enthaltenen Informationen jedoch unterschiedlich, was sie jeweils für bestimmte technischen Anforderungen prädestiniert.
[info] Manche Angaben stehen zusätzlich als sogenannte Prädikate im Nachweis: Statt des Geburtsdatums kann der Ausweis ein eigenes Feld „Alter über 18: ja“ enthalten. Der Türsteher-Fall braucht dann kein Datum mehr, sondern nur noch ein Ja. Somit lässt sich die Informationskraft der offengelegten Daten weiter reduzieren.
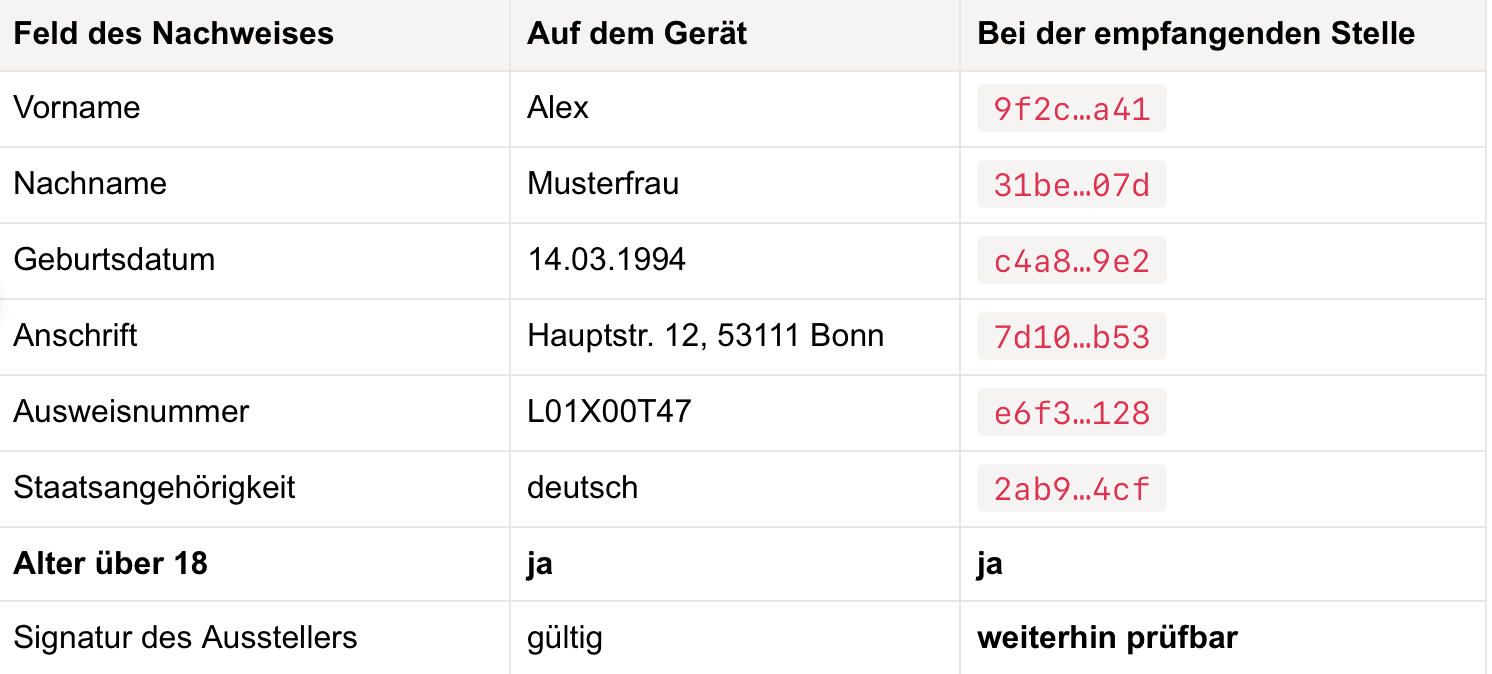
Abbildung 2 · Was übrig bleibt
Die sechs nicht freigegebenen Felder erreichen den Diensteanbieter nur als Fingerabdruck – aus dem sich der Wert nicht zurückgewinnen lässt. Sie sind nicht ausgeblendet, sondern schlicht nicht mitgeschickt worden. Die Signatur der ausstellenden Stelle bleibt trotzdem prüfbar.
Selektive Offenlegung alleine ist nicht alles. Selbst sparsame Datensätze können wiedererkennbar machen: Die Kombination aus wenigen Merkmalen genügt oft zur Identifizierung. Was die Wallet dagegen tut, ist im Artikel zur Unverknüpfbarkeit (mehr dazu in Teil 4) erklärt.
Umsetzung in der deutschen EUDI-Wallet
Freigabe: Nichts verlässt das Gerät ohne ausdrückliche Zustimmung
Selektive Offenlegung beschreibt nur, was technisch möglich ist. Wichtiger für den Alltag ist der Grundsatz: Es gibt keinen stillen Abruf. Jede einzelne Übermittlung verlangt eine informierte Entscheidung der Person auf ihrem Smartphone – die Wallet zeigt an, wer fragt, wozu gefragt wird und welche Felder betroffen sind, und die Freigabe wird mit PIN oder biometrischem Merkmal bestätigt. Im Falle der digitalen Repräsentation des Personalausweises ist immer eine gesondert festgelegte PIN notwendig.
Das gilt auch ohne Ausnahme für die öffentliche Verwaltung. Es gibt keinen Behördenzugang, der an der Anzeige vorbeiführt, und keine Dauerfreigabe, die einmal erteilt und dann stillschweigend weiterverwendet wird. Die Daten liegen verschlüsselt auf dem Gerät, nicht in einer zentralen Datenbank; abgerufen werden können sie nur vom Gerät.
Zusätzlich führt die Wallet-App ein Protokoll: Wer wann was angefragt und was bekommen hat, lässt sich nachträglich von der nutzenden Person lokal in der App nachvollziehen. Auch diese Informationen verlassen die App nicht und werden nicht zentral gespeichert.
Der praktische Unterschied zum Ausweis in der Hand ist erheblich. Wer heute eine Kopie aus der Hand gibt, weiß nicht, wo sie landet. Wer in der Wallet freigibt, sieht vorher die Empfängerin, den Zweck und den Umfang – und hat hinterher einen Beleg.
Overasking vermeiden: Keine optionalen Daten
An dieser Stelle überrascht die Wallet viele: Der Freigabedialog listet auf, was angefragt wurde, aber er bietet keine Häkchen, mit denen sich einzelne Felder abwählen ließen. Es gibt zwei Wege – freigeben oder abbrechen.
Das wirkt zunächst wie das Gegenteil von Datensouveränität. Der Grund ist ein sehr praktischer: Ein halber Datensatz nützt niemandem, am wenigsten der Person, die ihn verschickt hat. Wer bei einer Mietwagenbuchung die Führerscheinklasse abwählt, hat Name und Geburtsdatum trotzdem übertragen – und bekommt den Wagen nicht. Die Daten sind übertragen, der Vorgang scheitert. Das ist das schlechteste Ergebnis aus Sicht des Datenschutzes und für Nutzer:innen schwer zu verstehen.
Hinzu kommt, was aus Cookie-Bannern und Newsletter-Einwilligungen hinlänglich bekannt ist: Eine Liste mit Schaltern erzeugt Ermüdung statt Kontrolle. Sie verlagert die Verantwortung für Datensparsamkeit auf den Einzelnen, ohne dass eine sinnvolle Entscheidungsgrundlage zur Verfügung steht. Und sie belohnt Datenempfänger, die vorsichtshalber mehr abfragen, weil sich Überflüssiges ja abwählen ließe.
Der Ansatz ist daher ein anderer: Entweder, es gibt eine valide Grundlage zur Abfrage der Daten auf Basis der DSGVO und der eIDAS-Verordnung – oder nicht. Eine Grauzone, in der Endnutzer:innen ohne weitere Informationen eine Entscheidung treffen müssen, gibt es nicht.
Wichtig: Bei einem "Nein" werden keine Daten aus den Nachweisen an den Datenempfänger übertragen.
Zweckbindung: Wer fragen will, muss sich vorher erklären – öffentlich
Damit die Ja/Nein-Entscheidung zur Freigabe nicht zur Erpressung wird, muss die Anfrage selbst begrenzt sein. Hier setzt die eIDAS-Verordnung mit Transparenz- und Kontrollmechanismen an: Relying Parties, dürfen nicht einfach anfragen. Sie registrieren sich vorab bei einer staatlichen Stelle, dem Registrar. Dabei wird zunächst ihre Identität geprüft, so dass Nutzer:innen immer wissen, mit welcher Organisation sie Daten teilen. Zusätzlich geben die Relying Parties an, für welchen Anwendungsfall sie welche Felder benötigen – auf Basis von Artikel 5b der Verordnung und der zugehörigen Durchführungsverordnung (EU) 2025/848. Grundlage für das Abrufen der Daten ist dabei immer die DSGVO.
Im deutschen Ökosystem wird die zentrale Anlaustelle für diese Registrierung und alle anderen Belange der Relying Parties ein Portal, der sogneannte EUDI Hub DE, sein.
Nach der Registrierung erhalten Relying Parties zwei Zertifikate: ein Zugangszertifikat, das die Organisation technisch identifiziert, und ein Registrierungszertifikat, das festhält, welche Attribute zu welchem Zweck abgefragt werden sollen. Die Wallet gleicht jede eingehende Anfrage automatisch mit diesem Registrierungszertifikat ab. Verlangt ein Anbieter mehr, als er angemeldet hat, warnt die Wallet oder verweigert die Vorlage. Bei Missbrauch können die zuständigen Datenschutzbehörden eingeschaltet werden und die Registrierung der Relying Party kann ausgesetzt und widerrufen werden.
Entscheidend für die Kontrolle der abgefragten Daten ist ein dritter Schritt: Die registrierten Anwendungsfälle der Relying Parties werden automatisch veröffentlicht und damit für jedermann prüfbar. In Deutschland wird das über ein Transparenzregister laufen, das im Rahmen des EUDI Hub DE entsteht und die registrierten Organisationen samt ihrer Anwendungsfälle einsehbar macht: für Endnutzer und über offene Schnittstellen.
Damit entsteht eine überprüfbare öffentliche Angabe: nachlesbar für Aufsichtsbehörden, Verbraucherschutz, Wissenschaft, Redaktionen und Zivilgesellschaft.
Teil 4: Unverknüpfbarkeit
Worum es geht: Ein Nachweis kann inhaltlich sparsam sein und trotzdem verraten, dass immer dieselbe Person dahintersteckt. Schuld ist nicht der Inhalt, sondern die Hülle: Signatur und Schlüssel bleiben bei jeder Vorlage gleich. Für den digitalen Ausweis und andere Nachweise löst das Ökosystem dieses Problem mit Batch Issuance
Das Problem: Sparsamkeit im Inhalt genügt nicht
Nehmen wir an, Alex präsentiert mit ihrer Wallet ihren digitalen Ausweis an drei Stellen: Zur Altersprüfung beim Weinversand, bei einer Videoplattform sowie zur Ummeldung beim Bürgeramt. Übermittelt wird dank selektiver Offenlegung (mehr dazu in Teil 3) jedes Mal nur das, was absolut notwendig ist: Zur Altersprüfung ein einziges Feld („Alter über 18: ja“) und einige persönliche Daten beim Bürgeramt.
Trotzdem können die drei Stellen, wenn sie ihre Protokolle nebeneinanderlegen, feststellen: Das war dreimal dieselbe Person. Kann man die Daten der Videoplattform neben die einer der anderen Stellen legen, würde sogar klar werden, wer da die Videoplattform besucht hat – wider Erwarten wäre der Besuch der Videoplattform plötzlich einer konkreten Person nachweisbar. Langfristig könnten so auch Profile gebildet werden: Beim Weinversand liegt eine Lieferadresse, beim Bürgeramt eine Zahlungsverbindung, bei der Videoplatform persönliche Vorlieben. Ein roter Faden führt sie zusammen.
Der Grund liegt in dem, was neben dem eigentlichen Inhalt mitgeschickt wird. Ein Nachweis besteht nicht nur aus Datenfeldern, die mit selektiver Offenlegung reduziert werden können (mehr dazu in Teil 3), sondern auch aus einer technischen Hülle, die bei jeder Präsentation bitgenau gleich bleibt, wenn keine besonderen Maßnahmen getroffen werden.
Die Wallet unterstützt daher als zentrales Konzept Unlinkability, auf Deutsch Unverknüpfbarkeit: Zwei Präsentationen desselben Menschen sollen sich nicht als solche erkennen lassen. Das gilt in zwei Richtungen – zwischen verschiedenen Relying Parties, die ihre Aufzeichnungen abgleichen, und innerhalb einer einzelnen Relying Party, die einen wiederkehrenden Besuch bemerken könnte, obwohl ihr sonst keine verküpfenden Daten vorliegen (beispielsweise ein Altersnachweis, der an verschiedenen Tagen stattfindet).
Die Lösung: Nicht ein Nachweis, sondern ein Stapel
Der Ansatz ist unspektakulär und robust: Wenn das Problem darin besteht, dass immer der selbe Nachweis vorgezeigt wird, dann zeigt man eben nie zweimal dasselbe Exemplar vor.
Bei der Ausstellung des digitalen Ausweises erzeugt der Aussteller deshalb nicht einen PID-Datensatz, sondern viele auf einmal – einen Batch. Alle Exemplare enthalten denselben Inhalt, sind aber technisch voneinander unabhängig: Jedes bekommt ein eigenes Schlüsselpaar, dessen privater Teil im Sicherheitsbaustein des Geräts entsteht, und jedes trägt eine eigene Signatur des Ausstellers.
Die Wallet zeigt bei jeder Präsentation automatisch jeweils einen neuen Datensatz vom Stapel vor. Ein einmal vorgezeigtes Exemplar wird nicht erneut verwendet – auch nicht bei derselben Relying Party – und wird gelöscht. Neigt sich der Vorrat dem Ende, holt die Wallet selbsttätig einen neuen Batch vom Aussteller. Dieses Nachladen ist ein rein technischer Vorgang im Hintergrund.
[info] Für die Nutzer:in bleibt das Verfahren vollständig unsichtbar: Sie sieht einen Nachweis in ihrer Wallet, nicht dutzende.
Abbildung 1 · Verknüpfbare Metadaten
Teil 5: Besonderheit des digitalen Ausweises
Worum es geht: Für gewöhnliche Nachweise – EAAs wie Führerschein oder Zeugnis – liegen die Schlüssel im lokalen Schlüsselspeicher des Smartphones. Für den digitalen Ausweis wurde ein anderer Weg gewählt. Dafür gibt es einen konkreten Grund.
Was ist auf meinem Geräte gespeichert?
Alle deine persönlichen Daten der digitalen Nachweise und des digitalen Ausweises. Das sind zum Beispiel der Name, Vorname, Geburtsdatum und alle weiteren Attribute des digitalen Ausweises oder die erlaubten Fahrzeugklassen für den digitalen Führerschein. Zusätzlich sind alle kryptografischen Daten zur selektiven Offenlegung, der öffentliche Schlüssel des Key Bindings und die Signatur des Ausstellers lokal gespeichert.
Ebenso wird die Transaktionshistorie über durchgeführte Ausstellungen und Präsentationen nur lokal gespeichert.
Worin unterscheiden sich digitaler Ausweis und digitale Nachweise?
Sowohl digitaler Ausweis als auch (die meisten) digitale Nachweise haben eine Gerätebindung um ein Kopieren zu verhindern, wie in Teil 2 beschrieben. Wie dieser geheime Signaturschlüssel der Wallet ausgestaltet und gesichert ist, unterscheidet den digitalen Ausweis von allen anderen Nachweisen.
Die eIDAS-Verordnung schreibt vor, dass mit der EUDI-Wallet und dem darin enthaltenen digitalen Ausweis (PID) eine Identifizierung auf dem Vertrauensniveau „hoch" möglich sein muss. Das ist eine konkret definierte Anforderung an die Sicherheit derjenigen Komponente, die den geheimen Signaturschlüssel verwahrt. Schlüsselspeicher mit denen Vertrauenniveau "hoch" erreicht werden kann und die zertifiziert sind, stecken derzeit nur in einem sehr kleinen Teil der am Markt befindlichen Smartphones. Eine ausschließlich lokale Lösung hätte entweder das geforderte Sicherheitsniveau verfehlt oder die digitale Ausweisfunktion für den Großteil der Bevölkerung gar nicht erst zugänglich gemacht.
Gemeinsam mit dem BSI wurde deshalb eine Konstruktion entwickelt, die das Niveau auf anderem Weg erreicht. Dabei wird der geheime Signaturschlüssel auf einem zertifizierten Schlüsselspeicher auf dem Server des Wallet-Betreibers generiert und gespeichert – ein Ansatz, den auch viele andere EU-Staaten gewählt haben.
Um geheime Schlüssel für die Ausstellung zu generieren oder um damit für eine Präsentation des digitalen Ausweises zu signieren, muss die Wallet einen lokalen Schlüssel nachweisen und der Nutzer eine 6-stellige PIN benutzen. Mit dieser sogenannten Zweifaktor-Authentisierung wird sichergestellt, dass nur der berechtige Nutzer auf seine geheimen Signaturschlüssel zugreifen kann.
Dabei werden diese Schlüsselspeicher redundant auf Servern an mehreren Standorten parallel betrieben um bei lokalen Netzwerkausfällen oder Hardwaredefekten den Betrieb der Wallet nicht zu beeinträchtigen.
Sehen diese Server persönliche Daten und was mit diesen gemacht wird?
Ein klares Nein!
Die Nutzeraktionen können von diesen Servern weder mitgeschnitten noch nachverfolgt werden. Dies ist durch die folgenden Mechanismen sichergestellt:
In dem Backend laufen ausschließlich Hashes, Schlüssel, Signaturen sowie Daten zu Gerätemodell, Betriebssystemversion und App-Version auf – aus diesen sind keine Nutzerattribute ableitbar und keine Details über Transaktionen (z.B., bei welcher Website eine Identifizierung stattgefunden hat).
Das System wurde so entworfen, dass es kein Konto mit Nutzerinformationen beim Wallet-Provider gibt, nicht mal eine E-Mail-Adresse oder Telefonnummer.
Die eigentlichen Nachweise mit Angaben wie Name, Geburtsdatum und Anschrift existieren weiterhin nur lokal auf dem Smartphone.
Weiterhin ist wichtig, dass die ausgestellten Identitätsdatensätze nach der Ausstellung nicht gespeichert werden. Es wird also kein neues Register aller ausgestellten digitalen Ausweise angelegt.
[info] Wichtig: Dies betrifft nur die Daten des Digitalen Ausweises. Alle anderen Nachweise (z.B. Mitgliedsausweise, Führerschein, etc.) werden ohnehin vollständig in der Wallet-App auf dem Smartphone gespeichert und nicht auf dem Sicherheitsserver der Wallet.
Sind meine Daten gefährdet, wenn dieser Server gehackt wird?
Selbst bei einem kompromittierten Server können keine Präsentationen ohne Zutun der Nutzer:innen getätigt werden. Die dezentrale Datenspeicherung stellt sicher, dass die persönlichen Daten gar nicht erst in einer Datenbank landen.
Kann die Polizei auf meine Daten zugreifen?
Eine Hintertür gibt es nicht – jede Abfrage muss dem gleichen Weg folgen: Polizeibehörden müssen sich, wie alle anderen Organisationen, registrieren und der Zugriff muss von der Nutzerin explizit genehmigt werden, wobei die Identität der anfragenden Stelle angezeigt wird - mehr dazu in Teil 3.
Die Daten auf dem Server sind, wie oben erläutert, auf ein absolutes Mindestmaß reduziert und so gespeichert, dass ein Bezug zu einer einzelnen Person ausgeschlossen ist.
Nachteile der Lösung
Der Preis dieser Entscheidung ist eine Komponente, die im laufenden Betrieb verfügbar sein muss. Die Wallet muss für die Präsentation des digitalen Nachweises eine Internetverbindung haben. Sie ist der Grund, warum die Nutzung des digitalen Ausweises eine Internetverbindung voraussetzt, wenn die Wallet 2027 an den Start geht.
Weiterführende Links Architekturdokumentation zum serverbasierten Sicherheitsmodul (Remote WSCA) der Wallet.
Teil 6: Sicherheit der Wallet-Anwendung
Worum es geht: Kryptografie und sichere Verfahren sind Bausteine zur sicheren Umsetzung der EUDI-Wallet. Entscheidend ist aber auch, wie sicher die App selbst ist.
Warum die Anwendung selbst geschützt werden muss
Wer die Sicherheit einer Wallet aushebeln möchte, wird sich wahrscheinlich nicht an den verwendeten Signaturverfahren versuchen – diese entsprechen dem Stand der Technik und es sind keine effektiven Angriffe bekannt. Interessanter für Angriffe ist die Schicht darunter: die Anwendung und das Betriebssystem, auf dem sie läuft. Fünf Angriffswege sind dabei einschlägig:
Neuverpacken der Anwendung: Ein Angreifer zerlegt das Installationspaket, entfernt Sicherheitsfunktionen und verteilt das Ergebnis über einen Drittkanal – typischerweise flankiert von einer Phishing-Nachricht. Die Person bedient anschließend eine Anwendung, die aussieht wie die Wallet, aber Nachweise ohne Rückfrage herausgibt oder sie dem Angreifer zuspielt.
Laufzeit-Manipulation auf gerooteten Geräten: Hat ein Angreifer erweiterte Rechte auf dem Gerät, kann er sich in die laufende Anwendung einklinken (Hooking), Prüfungen überspringen und Eingaben abfangen – etwa die Wallet-PIN in dem Moment, in dem sie eingetippt wird.
Emulation: Die Anwendung läuft nicht auf einem Smartphone, sondern in einer virtuellen Umgebung auf einem Server. Dort gibt es keinen Sicherheitsbaustein; Schlüssel lassen sich kopieren. Attraktiv ist das vor allem für automatisierte Massenausstellung von Nachweisen.
Angehängter Debugger: Über eine Debug-Schnittstelle lassen sich Speicherinhalte auslesen und der Programmablauf gezielt beeinflussen, solange die Anwendung ausgeführt wird.
Überlagerung des Freigabedialogs: Ein bösartiges Programm legt ein täuschend gestaltetes Fenster über den Bildschirm, sodass die Person eine andere Freigabe bestätigt als die angezeigte. Verwandt damit ist der Missbrauch von Bedienungshilfen, über die sich eine Anwendung fernsteuern lässt.
Diese Angriffe haben eine Eigenschaft gemeinsam, die sie gefährlich macht: Sie hinterlassen keine Spur in der Kryptografie. Ein Nachweis, den eine manipulierte Anwendung übermittelt, ist korrekt signiert und wird von der Relying Party anstandslos akzeptiert. Falsch ist nur die Annahme hinter dem Ergebnis, dass der private Schlüssel geschützt liegt und dass eine Person der Übermittlung zugestimmt hat. Die Schlüsselbindung beweist, dass jemand den passenden Schlüssel besitzt. Sie beweist nicht, dass dieser Schlüssel dort liegt, wo er liegen soll.
Die Wallet setzt daher, wie es auch in den europäischen Vorgaben gefordert ist, auf sogenannte Attestierungen.
Was ist eine Attestierung?
Eine Attestierung (Attestation) ist eine Bescheinigung über den Zustand eines Systems, ausgestellt von einer Instanz, der die Gegenseite ohnehin vertraut. Im Kern bescheinigt sie drei Dinge: dass ein Schlüssel geschützt in Hardware liegt und sich nicht auslesen lässt, dass er zur echten Wallet-Anwendung gehört und dass sich das Gerät in einem geprüften Zustand befindet.
Geprüft wird das nicht bei der Vorlage eines Nachweises, sondern bei dessen Ausstellung. Der Aussteller des Nachweises fordert die Bescheinigung an, bevor er einen Nachweis erstellt. Fällt die Prüfung negativ aus, entsteht gar kein Nachweis. Das hat eine wichtige Konsequenz: Eine Relying Party bewertet den Gerätezustand nicht selbst. Sie kann sich fest darauf verlassen, dass ein Nachweis überhaupt nur dann existiert, wenn die Prüfung bei der Ausstellung erfolgreich war. Der Schutz sitzt am Anfang der Kette, nicht an deren Ende.
Die Attestation stellt also sicher, dass der für den Kopierschutz verwendete Schlüssel nachweislich in einem sicheren Sicherheitsbaustein, in einer echten Wallet und auf einem Gerät in geprüftem Zustand liegt.
Auf Android ist die Key Attestation der Plattform der tragende Mechanismus zur Überprüfung von Geräteintegrität und Authentizität der Anwendung; auf iOS übernimmt die entsprechende Plattformfunktion (App Attest) diese Rolle.
Weiterführende Links Die technische Spezifikation der EU beschreibt Wallet Unit Attestations, die sich in Key Attestations and Wallet Instance Attestations kategorisieren lassen.
Geräteintegrität ohne unnötigen Ausschluss
Attestationsverfahren unterscheiden sich darin, wie streng sie ihre Umgebung definieren. Die strengsten Varianten setzen ein herstellerlizenziertes Gerät, eine Installation aus einem bestimmten Store und ein Konto beim Plattformbetreiber voraus. Wer ein alternatives Betriebssystem nutzt, fällt damit heraus. Für eine staatliche Identitätsanwendung ist das eine ernste Nebenwirkung, denn jedes zusätzliche Signal erhöht zwar die Sicherheit, verkleinert aber zugleich den Kreis der Geräte, auf denen sich Menschen ausweisen können.
Die Architektur der deutschen Wallet trägt dem an mehreren Stellen Rechnung.
Die Key Attestation ist der wichtigste Mechanismus. Sie ist an die Hardware gebunden und nicht an ein Konto beim Plattformbetreiber. Für die Nutzung der Wallet ist weder eine Apple-ID noch ein Google-Konto erforderlich; werden sie gesperrt, so lässt sich die Wallet auch mit einem anderen Konto herunterladen und weiter verwenden. Der Zugang zur eigenen digitalen Identität bleibt bestehen und hängt nicht an den Konten bei Google, Apple und co. Sie dienen rein als Bezugsquelle für die App und sind beliebig austauschbar.
Um möglichst vielen Anwendern die App zur Verfügung zu stellen, wird aktuell geprüft, ob sich das geforderte Vertrauensniveau auch dann halten lässt, wenn die Anwendung auf alternativen Betriebssystemen und aus anderen Bezugsquellen genutzt wird.
Prüfung im Betrieb: MDVM und RASP
Eine Attestierung ist eine Momentaufnahme. Smartphones werden aber – anders als etwa Chipkarten – nicht vorab umfassend gegen ein bestimmtes Angriffspotenzial zertifiziert, und für Betriebssysteme und Sicherheitsbausteine werden immer wieder neue Schwachstellen bekannt. Die Architektur ergänzt die Attestierungen deshalb um zwei Mechanismen, die während des laufenden Betriebs greifen.
MDVM (Mobile Device Vulnerability Management) ist eine laufende Schwachstellenüberwachung für die Geräte, auf denen die Wallet genutzt wird. Sie leistet im Kern vier Dinge: Sie prüft anhand der Attestierungen und weiterer Signale, ob Gerät und App echt und unverändert sind. Sie stellt fest, um welche Geräteklasse es sich handelt – also Modell, Betriebssystemversion und Sicherheits-Patch-Stand. Sie gleicht diese Geräteklasse mit einer laufend aktualisierten Datenbank bekannter Schwachstellen ab. Und sie entscheidet auf dieser Grundlage über die Nutzung: Ist ein Gerät wegen einer bekannten Lücke zu unsicher, wird für dieses Gerät keine Ausstellung neuer Nachweise bestätigt und die Nutzung der im Sicherheitsmodul verwahrten Schlüssel unterbunden – bis zum Beispiel ein Sicherheitsupdate die Lücke schließt. Der Schutz ist damit nicht auf den Moment der Zertifizierung eingefroren, sondern bewegt sich mit der Bedrohungslage.
RASP (Runtime Application Self-Protection) ist ein Schutzmechanismus in der App selbst. Während die Anwendung läuft, überwacht sie kontinuierlich, ob jemand versucht, sie zur Laufzeit zu manipulieren: ob ein Debugger angehängt oder fremder Code eingeschleust wird (Hooking), ob die App neu verpackt oder verändert wurde, ob das Gerät gerootet beziehungsweise jailbroken ist oder ob die App in einer Emulation statt auf echter Hardware läuft. RASP adressiert unabhängig von den Prüfmechanismen der Plattformhersteller damit genau die eingangs beschriebenen Angriffswege als zweite, eigenständige Beobachtungsebene. Auf iOS ist das besonders wichtig, weil die dortige Attestierung keine Aussage über den Zustand des Geräts selbst trifft.
Weiterführende Links Dokumentation des MDVM in der Wallet-Architekturbeschreibung.
Teil 7: Ergänzende Sicherheitsmaßnahmen
Worum es geht: Eine sichere Architektur nützt nichts, wenn die Umsetzung nicht korrekt ist. Daher wird die Entwicklung von ergänzenden Maßnahmen begleitet, die im Folgenden beschrieben sind.
Offener Quellcode
Sicherheitsmechanismen, die sich nicht überprüfen lassen, bleiben Behauptungen. Deshalb werden die Komponenten des Ökosystems unter Open-Source-Lizenzen veröffentlicht: die Wallet selbst, der PID-Aussteller und das Portal, über das sich Relying Parties und Aussteller anbinden – jeweils einschließlich der Backend-Anteile. So lässt sich zum Beispiel nachvollziehen, dass keine unnötigen Daten gespeichert werden.
Rechtlich vorgeschrieben wäre nur die Offenlegung der Wallet; der weiter gefasste Anspruch ist eine bewusste Entscheidung, damit der Code nicht nur geprüft, sondern auch nachgenutzt werden kann.
Ausgenommen bleibt praktisch nur der Quellcode der eingesetzten Hardware-Sicherheitsmodule, die eigenen, umfangreichen Zertifizierungen unterliegen, sowie einzelne Codeteile für das RASP in der Wallet.
Die Veröffentlichung erfolgt deutlich vor dem Start und wird von einer öffentlich zugänglichen Architekturdokumentation begleitet, in der auch der Status einzelner Komponenten nachvollziehbar ist. Unabhängig davon lässt sich die Anwendung bereits in der Sandbox testen und damit analysieren. Auch für alternative Wallet-Anbieter gilt die Offenlegung des Codes als Bedingung der Zertifizierung.
Bug-Bounty-Programm
Offener Code allein findet keine Sicherheitsprobleme; es braucht Menschen, die suchen. Deshalb wird das Projekt von einem Bug-Bounty-Programm begleitet: Wer Sicherheitslücken findet und meldet, wird dafür vergütet. Das ist eine etablierte Vorgehensweise, für einen staatlichen digitalen Dienst in Deutschland aber ein Novum.
Der Gedanke dahinter ist einfach: Eine Anwendung, die den digitalen Ausweis von Millionen Menschen trägt, wird ohnehin von außen untersucht werden. Es ist besser, diese Untersuchung ausdrücklich einzuladen, zu honorieren und in geordnete Meldewege zu lenken, als sie dem Zufall zu überlassen.
Teilnehmern des Bug-Bounty-Programms wird dazu umfangreiche Unterstützung zur Verfügung gestellt: Eine Version der App, die auch mit Testidentitäten genutzt werden kann, Zugang zum EUDI-Wallet Ökosystem sowie verschiedene Anleitungen.
Weiterführende Links BBP auf HackerOne
Threat Hunting
Geplant ist darüber hinaus eine gezielte, aktive Suche nach potentiell gefährlichen Apps und Phishing-Versuchen. Damit sollen beispielsweise Apps aufgespürt werden, die gezielt Schwachstellen ausnutzen, die Nutzer:innen unter Vorwänden zur Nutzung der eID-Karte oder Wallet verleiten wollen, oder die als Teil von Phishing-Kampagnen verteilt werden.
Teil 8: Der „authentifizierte Kanal“
Worum es geht: Im Kontext des Projekts wird immer wieder der sogenannte "authentifizierte Kanal" diskutiert. Was ist das und warum wird er nicht eingesetzt?
Wie in Teil 1 erklärt, setzt die EUDI-Wallet auf Nachweise, die vom Aussteller kryptografisch signiert werden. Doch es gibt Wege, auf klassische Signaturen zu verzichten, und damit noch weniger Informationen an die Relying Parties zu übertragen. Ein oft genannter Weg ist der "authentifizierte Kanal".
Hintergrund: Authentifizierter Kanal
Grundprinzip beim authentifizierten Kanal ist die Aushandlung eines gemeinsamen Geheimnisses zwischen einem Sicherheitselement des Aussteller (wie im Chip des Personalausweises) und der Relying Party. Mit diesem Geheimnis können Daten zwischen dem Sicherheitselement und der Relying Party sicher übertragen werden – das ist der "Kanal".
Das Geheimnis kann man vergleichen mit einer spontan ausgehandelten Chiffriertabelle, die nur für diesen einen Vorgang gilt. Mit ihr werden die Daten bestätigt: Das Sicherheitselement benutzt diese Tabelle, um die Daten zu verschlüsseln, und die Relying Party benutzt die gleiche Tabelle, um sie wieder zu entschlüsseln (man spricht daher auch von symmetrischer Kryptografie).
Die Relying Party verlässt sich darauf, dass sie die Tabelle mit einem authentischen Sicherheitselement ausgehandelt hat und weiß daher, dass die übertragenen Identitätsdaten korrekt sein müssen.
Einem Dritten, der zum Beispiel die Relying Party gehackt hat und die gespeicherten Daten ausliest, fehlt aber dieser Beweiswert: Er könnte nachträglich nicht mehr prüfen, ob die Daten korrekt sind, da jede beliebige Chiffriertabelle genutzt worden sein könnte; den übertragenen Daten sieht man ihre Authentizität nicht an. Damit werden im Falle eines Datenlecks bei der Relying Party noch weniger Daten offengelegt, als bei der Signatur, die länger und auch für Dritte prüfbar ist.
Warum ist das nicht die Lösung?
Es gibt mehrere Architekturen, die für eine Umsetzung mit authentifiziertem Kanal in Frage kämen. Sie unterscheiden sich darin, wo das Sicherheitselement angesiedelt ist und wie es technisch umgesetzt wird.
Umsetzung im Chip des elektronischen Personalausweises. Im Chip des Personalausweises sitzt heute schon eine ausstellerfähige „Geheimnis-Werkstatt", also das Sicherheitselement. Bei Nutzung mit der AusweisApp handelt der Chip die Chiffriertabelle direkt mit der Relying Party aus. Das ist datenschutzstark, weil keine andere Partei beteiligt ist. Der Haken: Bei einem „Knacken" des Chips ließen sich diese Geheimnisse frei nutzen – der Angreifer könnte beliebige Identitäten fälschen, der Super-GAU für elektronische Identifizierung. Tragbar ist das nur, weil der Ausweischip staatlich produziert, höchstzertifiziert und über seinen gesamten Lebenszyklus kontrolliert wird; seit 2010 gab es keinen nennenswerten Vorfall.
Für eine Lösung, die nach den europäischen Standards für die EUDI-Wallet funktioniert, kämen folgende Umsetzungsvarianten in Frage:
Chipbasierte Lösung eID-Karte mit Wallet. Hier bleibt die Karte die Quelle der Daten – aber die Relying Parties im europäischen Ökosystem sprechen nicht mehr das deutsche eID-Karten-Protokoll, sondern die europäisch abgestimmten Wallet-Protokolle. Deshalb kann die Karte nicht direkt mit der Relying Party verhandeln: Ein Server des Ausstellers muss bei jeder Vorlage übersetzen. Die Karte weist die Person aus, der Server liest die Daten und erzeugt daraus frisch den Nachweis für genau diese eine prüfende Stelle. In der Wallet selbst liegt dabei dauerhaft nichts. Die Folgen: Die Karte muss bei jedem Vorgang ans Handy, und der Aussteller ist an jeder einzelnen Vorlage beteiligt – er sieht dabei zwangsläufig auch die übertragenen Daten.
Server-Lösung ohne Karte. Damit man die Karte nicht mehr bei jeder Nutzung braucht, erhält das Gerät einmalig einen signierten Volldatensatz (das „Seed Credential"), mit dem sich die Wallet gegenüber dem Ausstellerserver ausweist. Diesen Server muss die Wallet dann bei jeder Nutzung kontaktieren, damit er die Chiffriertabelle mitverhandelt und die Bestätigung erzeugt. Er erfährt dabei nicht, bei wem man sich ausweist – aber dass und wann, und wie oft, denn bei jeder Nutzung müssen die persönlichen Daten über den Server laufen.
Gerätebasierte Lösung im Secure Element. Alternativ müsste das Smartphone die ausstellerfähige „Geheimnis-Werkstatt" selbst tragen – wie der Kartenchip, nur im Handy. Doch das scheitert in der Praxis: Die Sicherheitselemente heutiger Geräte stellen meist nur einen einfachen Schlüsselspeicher bereit, nicht die dafür nötige Applet-Logik, und erreichen vielmals nicht das hohe Sicherheitsniveau. Gerade günstige und ältere Geräte wären so von der Nutzung der Wallet ausgeschlossen. Vor allem aber wäre das Risiko ein anderes als beim Ausweischip: Der Staat kann Millionen fremder Consumer-Geräte weder herstellen, noch prüfen oder kontrollieren – und schon ein einzelnes kompromittiertes Sicherheitselement würde genügen, um beliebige deutsche Identitäten zu fälschen. Auch Lösungen, bei denen eine sichere Anwendung ähnlich wie eine eSIM auf das Gerät übertragen wird, sind denkbar. Doch auch hier ist eine breite Hardwareunterstützung noch nicht erreichbar.
Der entscheidende Punkt: In allen diesen Kanal-Varianten muss die Fähigkeit, die Daten verbindlich zu bestätigen, irgendwo vorgehalten werden – auf der Karte, im Server oder im Gerät. Signierte Nachweise brauchen das nicht. Der Aussteller siegelt den Nachweis einmal; die Echtheit prüft danach jede Relying Party in Europa selbst, ohne Rückfrage. Und ein zweiter, allein von der nutzenden Person kontrollierter Schlüssel bindet den Nachweis an genau ihre Wallet (mehr dazu in Teil 2). Echtheit und persönliche Bindung liegen damit auf zwei getrennten Sicherheitsankern statt auf einem.
Wie wurde die Entscheidung getroffen?
Die Vor- und Nachteile von Lösungen sowohl mit signierten Daten als auch mit dem authentifizierten Kanal in den oben genannten Umsetzungsvarianten wurden im Rahmen des EUDI-Wallet-Projekts ausführlich analysiert. Außerdem wurden im Rahmen des "Funke"-Wettbewerbs Prototypen für alle Umsetzungsvarianten gebaut und vertestet. Der authentifizierte Kanal wurde letztlich aus verschiedenen Gründen verworfen:
Die Lösung wäre eine Sonderlösung für Deutschland, was dem europäischen Interoperabiltätsgedanken widerspricht. Kein anderes europäisches Land unterstützt oder verfolgt den Ansatz des authentisierten Kanals (Stand September 2026), die Lösung würde in einer deutschen Insellösung münden.
Im Gegensatz zur eID-Karte ist die Lösung über einen authentifizierten Kanal bei der Wallet nicht notwendig, um Unverknüpfbarkeit (mehr dazu in Teil 4) herzustellen.
Schon ein einzelnes kompromittiertes Sicherheitselement würde genügen, um beliebige deutsche Identitäten zu fälschen – ein ausgesprochen hohes Risiko.
Die Sicherheitselemente, die aktuell auf den Smartphones verbaut sind, verfügen nicht über die technischen Voraussetzungen um einen authentisierten Kanal in der Breite umzusetzen. Anstatt Applets, die komplette Logik und sicheren Speicher unterstützen, sind meist nur ein simple Schlüsselspeicher bereitgestellt.